- Ana sayfa
- CMS kullanıcı rolleri
CMS kullanıcı rolleri: haber odası için yetki tasarımı
Kısa cevap
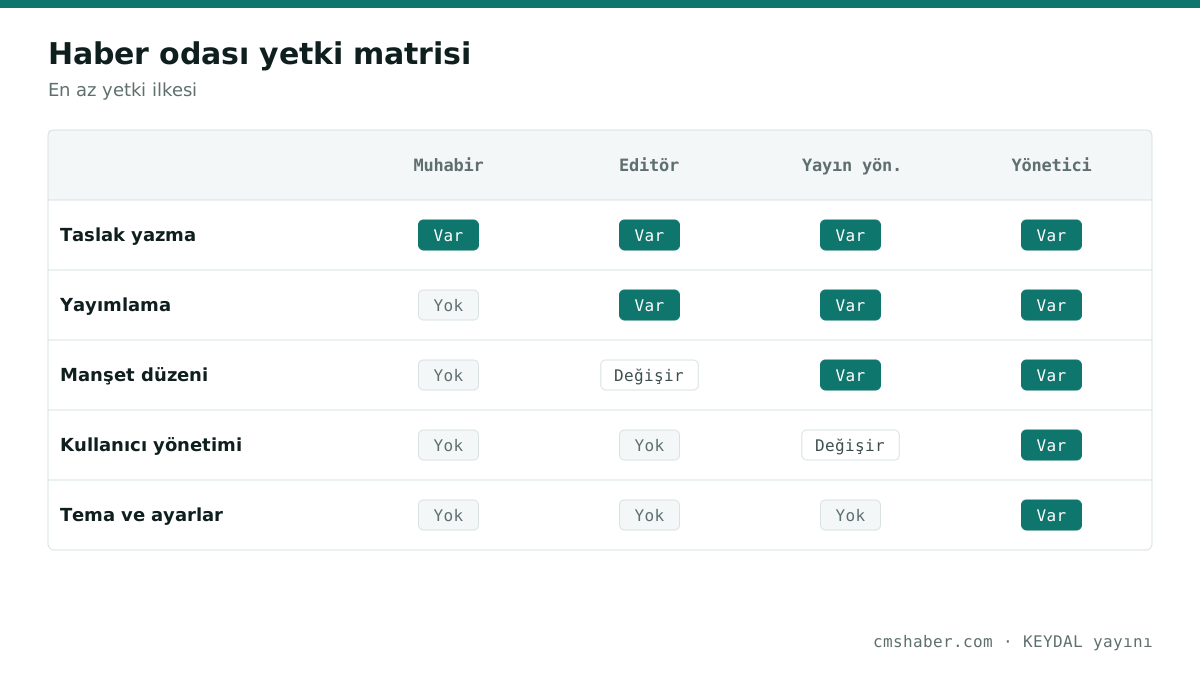
CMS kullanıcı rolleri, panelde kimin ne yapabileceğini belirleyen yetki kümeleridir. Haber odası için temel kural en az yetkidir: muhabir yazar ama yayımlamaz, editör yayımlar ama ayar değiştirmez, yönetici hesabı günlük işte kullanılmaz. Doğru rol tasarımı hem hatalı yayını hem güvenlik ihlalini önler ve denetim kütüğüyle birlikte "kim ne zaman değiştirdi" sorusunu yanıtlar.
Mevzuat uyarısı
Mevzuat uyarısı. Bu sayfadaki hukuki bilgiler 2 Ekim 2026 itibarıyla yürürlükteki mevzuata göre derlenmiştir ve hukuki danışmanlık değildir. Kanun, yönetmelik ve idari uygulamalar değişebilir; işlem yapmadan önce resmî kaynakları (mevzuat.gov.tr, iletisim.gov.tr, bik.gov.tr) kontrol edin ve gerekirse bir hukukçuya danışın. KEYDAL, bu bilgilere dayanılarak yapılan işlemlerden sorumlu tutulamaz.
Neden rol tasarımı önemli?
Haber odasında yetki hatalarının iki bedeli vardır. Birincisi editöryal: yanlış haberin onaysız yayımlanması, manşetin yanlışlıkla değişmesi, düzeltmenin iz bırakmadan yapılması. İkincisi güvenlik: herkesin yönetici olduğu bir sitede tek bir ele geçirilmiş hesap tüm siteyi teslim eder. Rol tasarımı bu iki riski aynı anda yönetir; 5187 kapsamındaki düzeltme-cevap süreçlerinde "kim, ne zaman" kaydı da bu tasarıma dayanır. Güvenlik bağlamı için CMS güvenliği.
Haber odası rolleri
| Yetki | Muhabir | Editör | Yayın yönetmeni | Yönetici (sahip) |
|---|---|---|---|---|
| Taslak yazma, kendi taslağını düzenleme | Var | Var | Var | Var |
| Görsel yükleme | VarBoyut/uzantı sınırlı | Var | Var | Var |
| Başkasının taslağını düzenleme | Yok | Var | Var | Var |
| Yayımlama ve zamanlama | Yok | Var | Var | Var |
| Manşet / ana sayfa düzeni | Yok | DeğişirGenellikle yalnızca yayın yönetmeni | Var | Var |
| Yayımlanmış haberi düzenleme/silme | Yok | VarRevizyonlu | Var | Var |
| Kullanıcı ekleme, rol değiştirme | Yok | Yok | Değişir | Var |
| Tema, eklenti, ayarlar | Yok | Yok | Yok | Var |
| Künye ve mevzuat kayıtları | Yok | Yok | Var | Var |
Dış yazarlar (köşe yazarı, konuk) için "katkıcı" rolü: yalnızca kendi taslağı, yayımlama yok, görsel yükleme sınırlı. Reklam ve gelir yönetimi için ayrı bir rol düşünülebilir.
Beş tasarım ilkesi
- En az yetki. Herkes işini yapmaya yetecek kadar yetki alır, fazlası değil. Varsayılan rolü "muhabir" yapın, yükseltmeyi gerekçeyle yapın.
- Yönetici hesabı ayrı. Sahip hesabı günlük haber girişinde kullanılmaz; yöneticiler de günlük iş için editör hesabı kullanır.
- Onay akışı rolle bağlı. Taslak → inceleme → yayın durumları arasında geçiş yetkisi rolle tanımlanır; muhabir "incelemeye gönderir", editör "yayımlar".
- Denetim kütüğü. Her yayın, düzenleme, silme, rol değişikliği ve giriş kayıt altına alınır; kayıtlar değiştirilemez ve yeterli süre saklanır.
- Ayrılan kişi anında kapanır. İşten ayrılan muhabirin hesabı aynı gün pasifleştirilir; içerikleri başka hesaba devredilir, silinmez.
Sistemlere göre rol modeli
| Sistem | Varsayılan roller | Özel rol | Onay akışı | Denetim kütüğü |
|---|---|---|---|---|
| WordPress | Yönetici, editör, yazar, katkıda bulunan, abone | Eklenti ileMembers, User Role Editor | Eklenti ilePublishPress | Eklenti ileWP Activity Log |
| Drupal | Anonim, kimliği doğrulanmış, yönetici + tanımlanabilir | Var | VarContent Moderation | Eklenti ile |
| Joomla | Kayıtlı, yazar, editör, yayımcı, yönetici, süper kullanıcı | VarACL | VarWorkflows | VarKullanıcı eylem günlükleri |
| Ghost | Katkıcı, yazar, editör, yönetici, sahip | Yok | VarBasit | Yok |
| KEYDAL Önerimiz | Sahip, editör, muhabir | Var | VarTaslak/yayın/arşiv, muhabire görev | VarKim neyi ne zaman değiştirdi |
Davet, giriş ve hesap hijyeni
- Davetle ekleyin; ortak parola paylaşmayın. Parolasız davet (e-posta bağlantısı, passkey) parola sızıntısı riskini kaldırır.
- İki aşamalı doğrulama editör ve üstü rollerde zorunlu.
- Kurumsal e-posta ile hesap; kişisel adreslerle hesap açılmasın.
- Dönemsel gözden geçirme: üç ayda bir tüm hesapları ve rollerini listeleyin; kullanılmayanı kapatın.
- Yazar profili ve byline: her hesap için gerçek ad ve kısa biyografi; Google yazar bilgisini güvenilirlik sinyali olarak değerlendirir, okur da.
Sık sorulan sorular
- Küçük ekipte rol ayrımı gerekli mi?
- Evet; iki kişi bile olsa "yazan" ile "yayımlayan" ayrımı hatayı yarıya indirir ve ele geçirilen tek hesabın zararını sınırlar.
- Yönetici kaç kişi olmalı?
- En az iki (yedeklilik için), mümkünse en fazla üç. Diğer herkes editör ve altı.
- Denetim kütüğü ne kadar saklanmalı?
- En az 12 ay; düzeltme-cevap ve olası uyuşmazlıklar için daha uzun süre makuldür. Kişisel veri içeriyorsa saklama süresini aydınlatma metninde belirtin.
Onay akışı rollerle nasıl bağlanır?
Onay akışı, içerik durumları (taslak → incelemede → onaylandı → yayında → arşiv) ile roller arasındaki geçiş kurallarıdır. Tasarım soruları: muhabir taslağını "incelemeye gönderebilir" mi (evet), geri çekebilir mi (evet, incelemede kaldıysa); editör "yayımla" ve "zamanla" yapabilir mi (evet), yayımlanmış haberi düzenlediğinde yeni revizyon mu oluşur yoksa doğrudan mı değişir (revizyon oluşmalı); manşete alma yetkisi editörde mi, yayın yönetmeninde mi (sitenin büyüklüğüne göre); ambargolu haber için yayın saati kim tarafından kilitlenir. Bu kurallar yazılı olmalı ve panelde karşılığı bulunmalıdır; sözlü kurallar ilk yoğun gecede unutulur.
WordPress'te bu akış PublishPress gibi eklentilerle, Drupal'da İçerik Denetimi modülüyle, Joomla'da Workflows bileşeniyle, yönetilen haber yazılımlarında çekirdekte kurulur. Hangi sistemde olursa olsun kural aynıdır: durum geçişleri rolle sınırlanır ve her geçiş denetim kütüğüne düşer.
Dış katkıcılar ve geçici hesaplar
- Köşe yazarı: katkıcı rolü; kendi taslağı, yayımlama yok; yazar profili ve byline doğru.
- Stajyer: muhabir rolünün alt kümesi; görsel yükleme sınırlı; hesap bitiş tarihi baştan belirlenir.
- Ajans ya da dış geliştirici: yönetici yetkisi yalnızca iş süresince ve kendi adlarına açılmış hesapla; iş bitince kapatılır; yaptıkları denetim kütüğünde kalır.
- Reklam/gelir sorumlusu: yalnızca reklam yerleşimi ve rapor ekranları; içerik yetkisi yok.
- Hukuk/düzeltme sorumlusu: düzeltme-cevap kayıtlarını açma ve ilgili habere not ekleme yetkisi; haber yayımlama yetkisi gerekmez.
Rol tasarımı güvenliğin bir parçasıdır (CMS güvenliği) ve yedekleme/geri yükleme yetkisini de kapsar (CMS yedekleme). Sistemlerin rol modelleri için WordPress, Drupal, Joomla ve Ghost sayfalarına bakın.
Rol tasarımında sık yapılan hatalar
- Herkese yönetici vermek; "kolay olsun" diye yetki dağıtmak.
- Ortak hesap kullanmak; denetim kütüğü anlamsızlaşır.
- Ayrılan kişinin hesabını açık bırakmak.
- Onay akışını yalnızca sözlü kural olarak tutmak; panelde karşılığı yok.
- Denetim kütüğünü kapatmak ya da kısa sürede silmek.
Haber sitesi için yönetilen alternatif
Yukarıdaki sistemi kurmak, güncellemek ve güvende tutmak sizin ya da bir geliştiricinin işi olur. Bu yükü istemeyen haber yayıncıları için kendi ürünümüz KEYDAL Haber Yazılımı yönetilen bir alternatiftir: yazılım + hosting birlikte (₺2.500 + KDV / ay yazılım; üstüne aynı tutarda hosting), kurulum otomatik, manşet/zamanlanmış yayın/roller/haber sitemap'i ve Türk basın mevzuatı kayıtları çekirdekte. Karşılığında açık kaynak esnekliğinden ve kendi temanızı yükleme özgürlüğünden vazgeçersiniz. İki yolu aynı ölçütlerle karşılaştırdığımız sayfa: en iyi CMS hangisi; ürünün sınırlarıyla birlikte anlatımı: KEYDAL ürün sayfası.
Kaynaklar
- WordPress.org, Roles and Capabilities — https://wordpress.org/documentation/article/roles-and-capabilities/
- Drupal.org, Content Moderation modülü — https://www.drupal.org/docs/8/core/modules/content-moderation
- Joomla.org, Access Control List Tutorial — https://docs.joomla.org/Access_Control_List_Tutorial
- Ghost, Staff user roles — https://ghost.org/help/managing-your-team/
Bu sayfa bilgilendirme amaçlıdır; hukuki danışmanlık değildir. Ayrıntı: Yasal uyarı.