- Ana sayfa
- CMS güvenliği
CMS güvenliği: haber sitesini korumak için 12 önlem
Kısa cevap
CMS güvenliğinin büyük bölümü dört alışkanlıktır: güncel tutmak (çekirdek, tema, eklenti), azaltmak (gereksiz eklenti ve hesapları kaldırmak), doğrulamak (güçlü parola + iki aşamalı doğrulama) ve yedeklemek (site dışı, geri yüklenebilir). Patchstack'in 2025 verisine göre WordPress ekosisteminde bulunan açıkların yüzde 91'i eklentilerde; yani risk çekirdekte değil, yönetilmeyen ekosistemdedir.
Mevzuat uyarısı
Mevzuat uyarısı. Bu sayfadaki hukuki bilgiler 2 Ekim 2026 itibarıyla yürürlükteki mevzuata göre derlenmiştir ve hukuki danışmanlık değildir. Kanun, yönetmelik ve idari uygulamalar değişebilir; işlem yapmadan önce resmî kaynakları (mevzuat.gov.tr, iletisim.gov.tr, bik.gov.tr) kontrol edin ve gerekirse bir hukukçuya danışın. KEYDAL, bu bilgilere dayanılarak yapılan işlemlerden sorumlu tutulamaz.
Haber siteleri neden hedef?
Haber siteleri yüksek trafik, çok sayıda kullanıcı hesabı (muhabir, editör, dış yazar), sık güncellenen eklenti yığını ve görünürlük taşır. Saldırganın hedefi çoğu zaman veri çalmak değil, yüksek trafikli bir siteye gizli bağlantı, yönlendirme ya da kötü amaçlı reklam yerleştirmektir; bir diğer hedef de yanıltıcı içerik yayımlamaktır (sahte haber). Bu yüzden haber sitesinde güvenlik yalnızca BT konusu değil, itibar konusudur.
En sık saldırı yolları
- Güncellenmemiş eklenti ve tema: bilinen açıkların otomatik taranması. Patchstack 2024'te 7.966, 2025'te daha fazla yeni açık raporladı; büyük çoğunluğu eklentilerde.
- Zayıf ya da tekrar kullanılan parola: kaba kuvvet ve sızıntı listeleriyle giriş.
- Dosya yükleme açıkları: görsel diye yüklenen PHP dosyası.
- SQL enjeksiyonu ve XSS: özellikle hazır scriptlerde ve bakımsız eklentilerde.
- Korsan ("nulled") tema/eklenti: arka kapı baştan içeride.
- Barındırma düzeyi: paylaşımlı sunucuda komşu sitenin ele geçirilmesi, eski PHP sürümü.
- Sosyal mühendislik: editöre sahte "parola sıfırlama" e-postası.
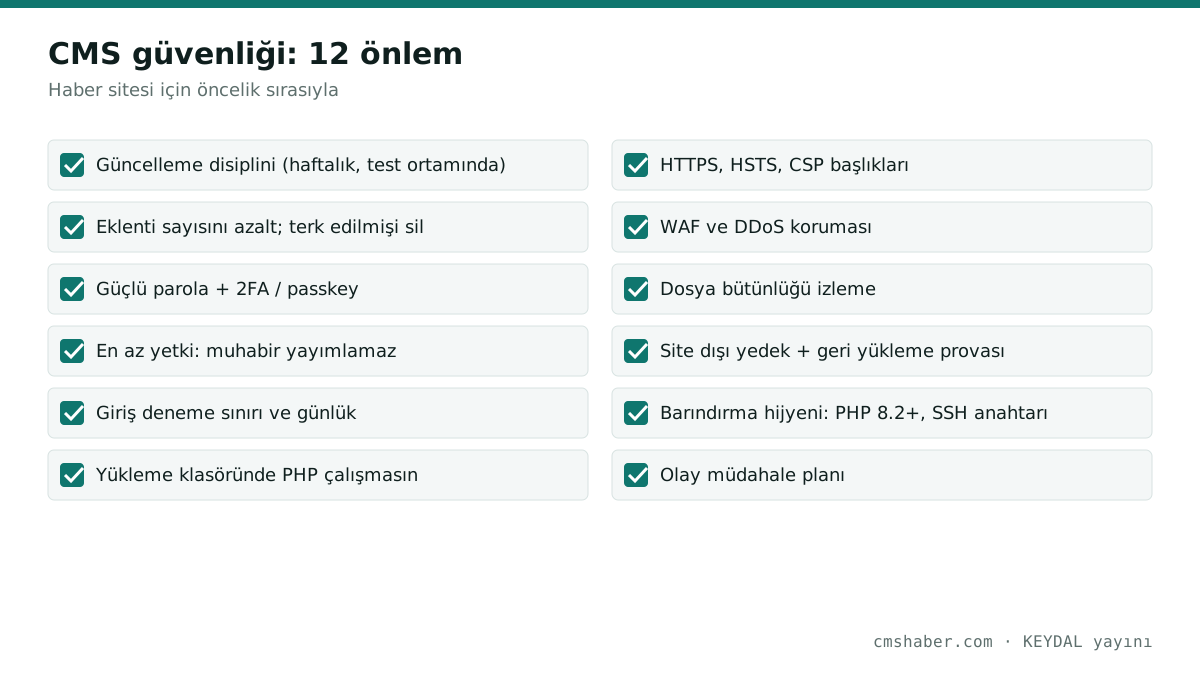
12 önlem
- Güncelleme disiplini. Çekirdek güvenlik güncellemeleri otomatik; eklenti ve tema güncellemeleri haftalık, test ortamında denendikten sonra. Değişiklik günlüğü olmayan eklentiyi kullanmayın.
- Eklenti sayısını azaltın. Her eklenti bir saldırı yüzeyi. Kullanılmayanı pasifleştirmek yetmez; silin. Son güncellemesi 12 ayı geçen eklentiyi değiştirin.
- Güçlü parola + iki aşamalı doğrulama (2FA). Tüm editör ve yönetici hesaplarında zorunlu; mümkünse parolasız (passkey/WebAuthn).
- En az yetki ilkesi. Muhabir yayımlayamasın, editör ayar değiştiremesin; yönetici hesabı günlük işte kullanılmasın. Bkz. CMS kullanıcı rolleri.
- Giriş korumaları. Deneme sınırı, IP engeli, yönetici giriş adresini gizlemek (tek başına yeterli değil), giriş günlüğü.
- Dosya yükleme kısıtı. Yalnızca izinli uzantılar; yükleme klasöründe PHP çalıştırmayı sunucu düzeyinde kapatın.
- HTTPS ve güvenlik başlıkları. Zorunlu TLS, HSTS, Content-Security-Policy (reklam betikleriyle dikkatle), X-Content-Type-Options, Referrer-Policy.
- Web uygulama güvenlik duvarı (WAF) ve DDoS koruması. CDN tabanlı (Cloudflare, Bunny vb.) ya da barındırma düzeyinde.
- Dosya bütünlüğü izleme. Çekirdek dosyalarının değişip değişmediğini tarayın; beklenmeyen yeni dosyalar uyarı versin.
- Yedek ve geri yükleme provası. Günlük, site dışı, şifreli; ayda bir gerçekten geri yükleyin. Bkz. CMS yedekleme.
- Barındırma hijyeni. Desteklenen PHP sürümü (8.2+), ayrı veritabanı kullanıcıları, SSH anahtarı, kapalı gereksiz portlar.
- Olay müdahale planı. Kim ne yapacak: siteyi bakım moduna alma, parolaları sıfırlama, temiz yedeğe dönme, barındırma sağlayıcısına bildirim, okurlara ve gerekiyorsa KVKK kapsamında ilgili kişilere/Kurul'a bildirim.
Sistemlere göre notlar
| Sistem | Güçlü yan | Dikkat |
|---|---|---|
| WordPress | Çekirdek otomatik güvenlik güncellemesi | Eklenti yığını; açıkların yüzde 91'i eklentilerde |
| Drupal | Güçlü güvenlik ekibi, düzenli bültenler | Güncelleme Composer ister; ertelenirse risk |
| Joomla | JSST bültenleri, çekirdekte 2FA/WebAuthn | Eski uzantılar; şablon kulüpleri |
| Ghost | Küçük yüzey, eklenti yok | Node.js ve MySQL güncellemesi sizde (kendi barındırma) |
| Statik üreticiler | Sunucu tarafı kod yok | Derleme hattı ve üçüncü taraf servislerin güvenliği |
| Hazır scriptler | — | Şifreli kod denetlenemez; güncelleme geliştiriciye bağlı. Bkz. haber scripti |
Yönetilen hizmetlerde güvenlik kimde?
Yönetilen bir sistemde (WordPress VIP, Ghost(Pro), yönetilen haber yazılımları) sunucu, güncelleme, WAF ve yedek sağlayıcının sorumluluğundadır; sizde kalan kısım hesap güvenliği (parola, 2FA, rol disiplini) ve içerik tarafıdır. Sözleşmede şu soruların yanıtı yazılı olmalıdır: güncellemeler ne sıklıkla ve kesintisiz mi uygulanıyor; yedek nerede, kaç gün saklanıyor, geri yükleme provası yapılıyor mu; DDoS koruması ve TLS dahil mi; bir ihlalde bildirim süresi ne? Bu soruların yanıtı yoksa "yönetilen" sözü eksiktir.
Sık sorulan sorular
- Güvenlik eklentisi yeterli mi?
- Hayır; eklenti izleme ve kısmi koruma sağlar. Güncelleme, 2FA, yedek ve barındırma hijyeni olmadan tek başına yetmez.
- Site ele geçirilirse ilk ne yapmalı?
- Siteyi bakım moduna alın, tüm parolaları ve API anahtarlarını sıfırlayın, temiz yedeğe dönün, giriş noktasını bulup kapatın, barındırma sağlayıcısına bildirin; kişisel veri etkilendiyse KVKK kapsamında 72 saat içinde Kurul'a bildirim yükümlülüğünü değerlendirin.
Olay müdahale planı: adım adım
- Tespit ve izolasyon. Belirtiler: beklenmeyen yönlendirme, dizinde yabancı sayfalar, yavaşlama, sağlayıcıdan uyarı. Siteyi bakım moduna alın; gerekirse sunucu düzeyinde erişimi kısıtlayın.
- Erişimleri sıfırlayın. Tüm panel parolaları, veritabanı parolası, FTP/SSH anahtarları, API anahtarları ve tuzlar (WordPress'te
wp-config.phpsalt değerleri). 2FA'yı zorunlu kılın. - Kök nedeni bulun. Erişim günlükleri, son değişen dosyalar, yeni kullanıcı hesapları, bilinmeyen zamanlanmış görevler. Açığın hangi eklenti ya da zayıflıktan geldiğini belirleyin.
- Temizleyin ya da geri yükleyin. Temiz bir yedeğe dönmek, elle temizlemekten daha güvenilirdir; yedek tarihinden sonraki içeriği ayrıca aktarın.
- Açığı kapatın. Eklentiyi güncelleyin ya da kaldırın, PHP sürümünü yükseltin, dosya izinlerini düzeltin.
- Bildirin. Barındırma sağlayıcısına; kişisel veri etkilendiyse KVKK kapsamında Kurul'a (72 saat) ve ilgili kişilere; gerekiyorsa okurlara kısa bir açıklama.
- Belgeleyin. Zaman çizelgesi, alınan önlemler, öğrenilenler; planı güncelleyin.
Üç aylık güvenlik kontrol listesi
- Tüm kullanıcı hesapları ve rolleri listelendi; kullanılmayanlar kapatıldı mı?
- Eklenti/tema listesi gözden geçirildi; 12 aydır güncellenmeyen var mı?
- PHP, veritabanı ve sunucu yazılımı desteklenen sürümde mi?
- Yedek geri yükleme provası yapıldı ve süresi kaydedildi mi?
- TLS sertifikası ve HSTS geçerli mi; güvenlik başlıkları test edildi mi?
- Giriş günlüklerinde olağandışı deneme var mı?
- Olay müdahale planındaki kişiler ve iletişim bilgileri güncel mi?
Bu liste bir yönetilen hizmette de geçerlidir; yalnızca sunucu tarafı maddeler sağlayıcıya geçer, hesap ve rol disiplini sizde kalır. Rol tasarımı için CMS kullanıcı rolleri, yedek için CMS yedekleme, taşıma sırasında güvenlik için CMS taşıma.
Haber sitesi için yönetilen alternatif
Yukarıdaki sistemi kurmak, güncellemek ve güvende tutmak sizin ya da bir geliştiricinin işi olur. Bu yükü istemeyen haber yayıncıları için kendi ürünümüz KEYDAL Haber Yazılımı yönetilen bir alternatiftir: yazılım + hosting birlikte (₺2.500 + KDV / ay yazılım; üstüne aynı tutarda hosting), kurulum otomatik, manşet/zamanlanmış yayın/roller/haber sitemap'i ve Türk basın mevzuatı kayıtları çekirdekte. Karşılığında açık kaynak esnekliğinden ve kendi temanızı yükleme özgürlüğünden vazgeçersiniz. İki yolu aynı ölçütlerle karşılaştırdığımız sayfa: en iyi CMS hangisi; ürünün sınırlarıyla birlikte anlatımı: KEYDAL ürün sayfası.
Kaynaklar
- Patchstack, State of WordPress Security 2026 (2025 verileri) — https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
- OWASP, Top 10 Web Application Security Risks — https://owasp.org/www-project-top-ten/
- WordPress.org, Hardening WordPress — https://developer.wordpress.org/advanced-administration/security/hardening/
- Drupal.org, Security advisories — https://www.drupal.org/security
- Kişisel Verileri Koruma Kurumu, veri ihlali bildirimi — https://www.kvkk.gov.tr/
Bu sayfa bilgilendirme amaçlıdır; hukuki danışmanlık değildir. Ayrıntı: Yasal uyarı.